Com ens hem de preparar per l'adopció de la IA
Utilitzem la IA perque ens ajudi amb el projecte
Prompt: Utilitzem un prompt no massa treballat pero que creiem que ens pot servir per els resultats que volem obtindre: Soc especialista en transformació digital i visionari de com pot afectar la IA en un futur a les empreses. Estic treballant en un projecte de IA local per tal d'evitar riscos de ciberatacs i accessos no controlats a internet. Vull començar amb un punt de partida de com estan funcionant moltes empreses en l'actualitat amb el que respecte a utilitzar la IA, i com a de ser un futur amb la convivencia amb la IA.
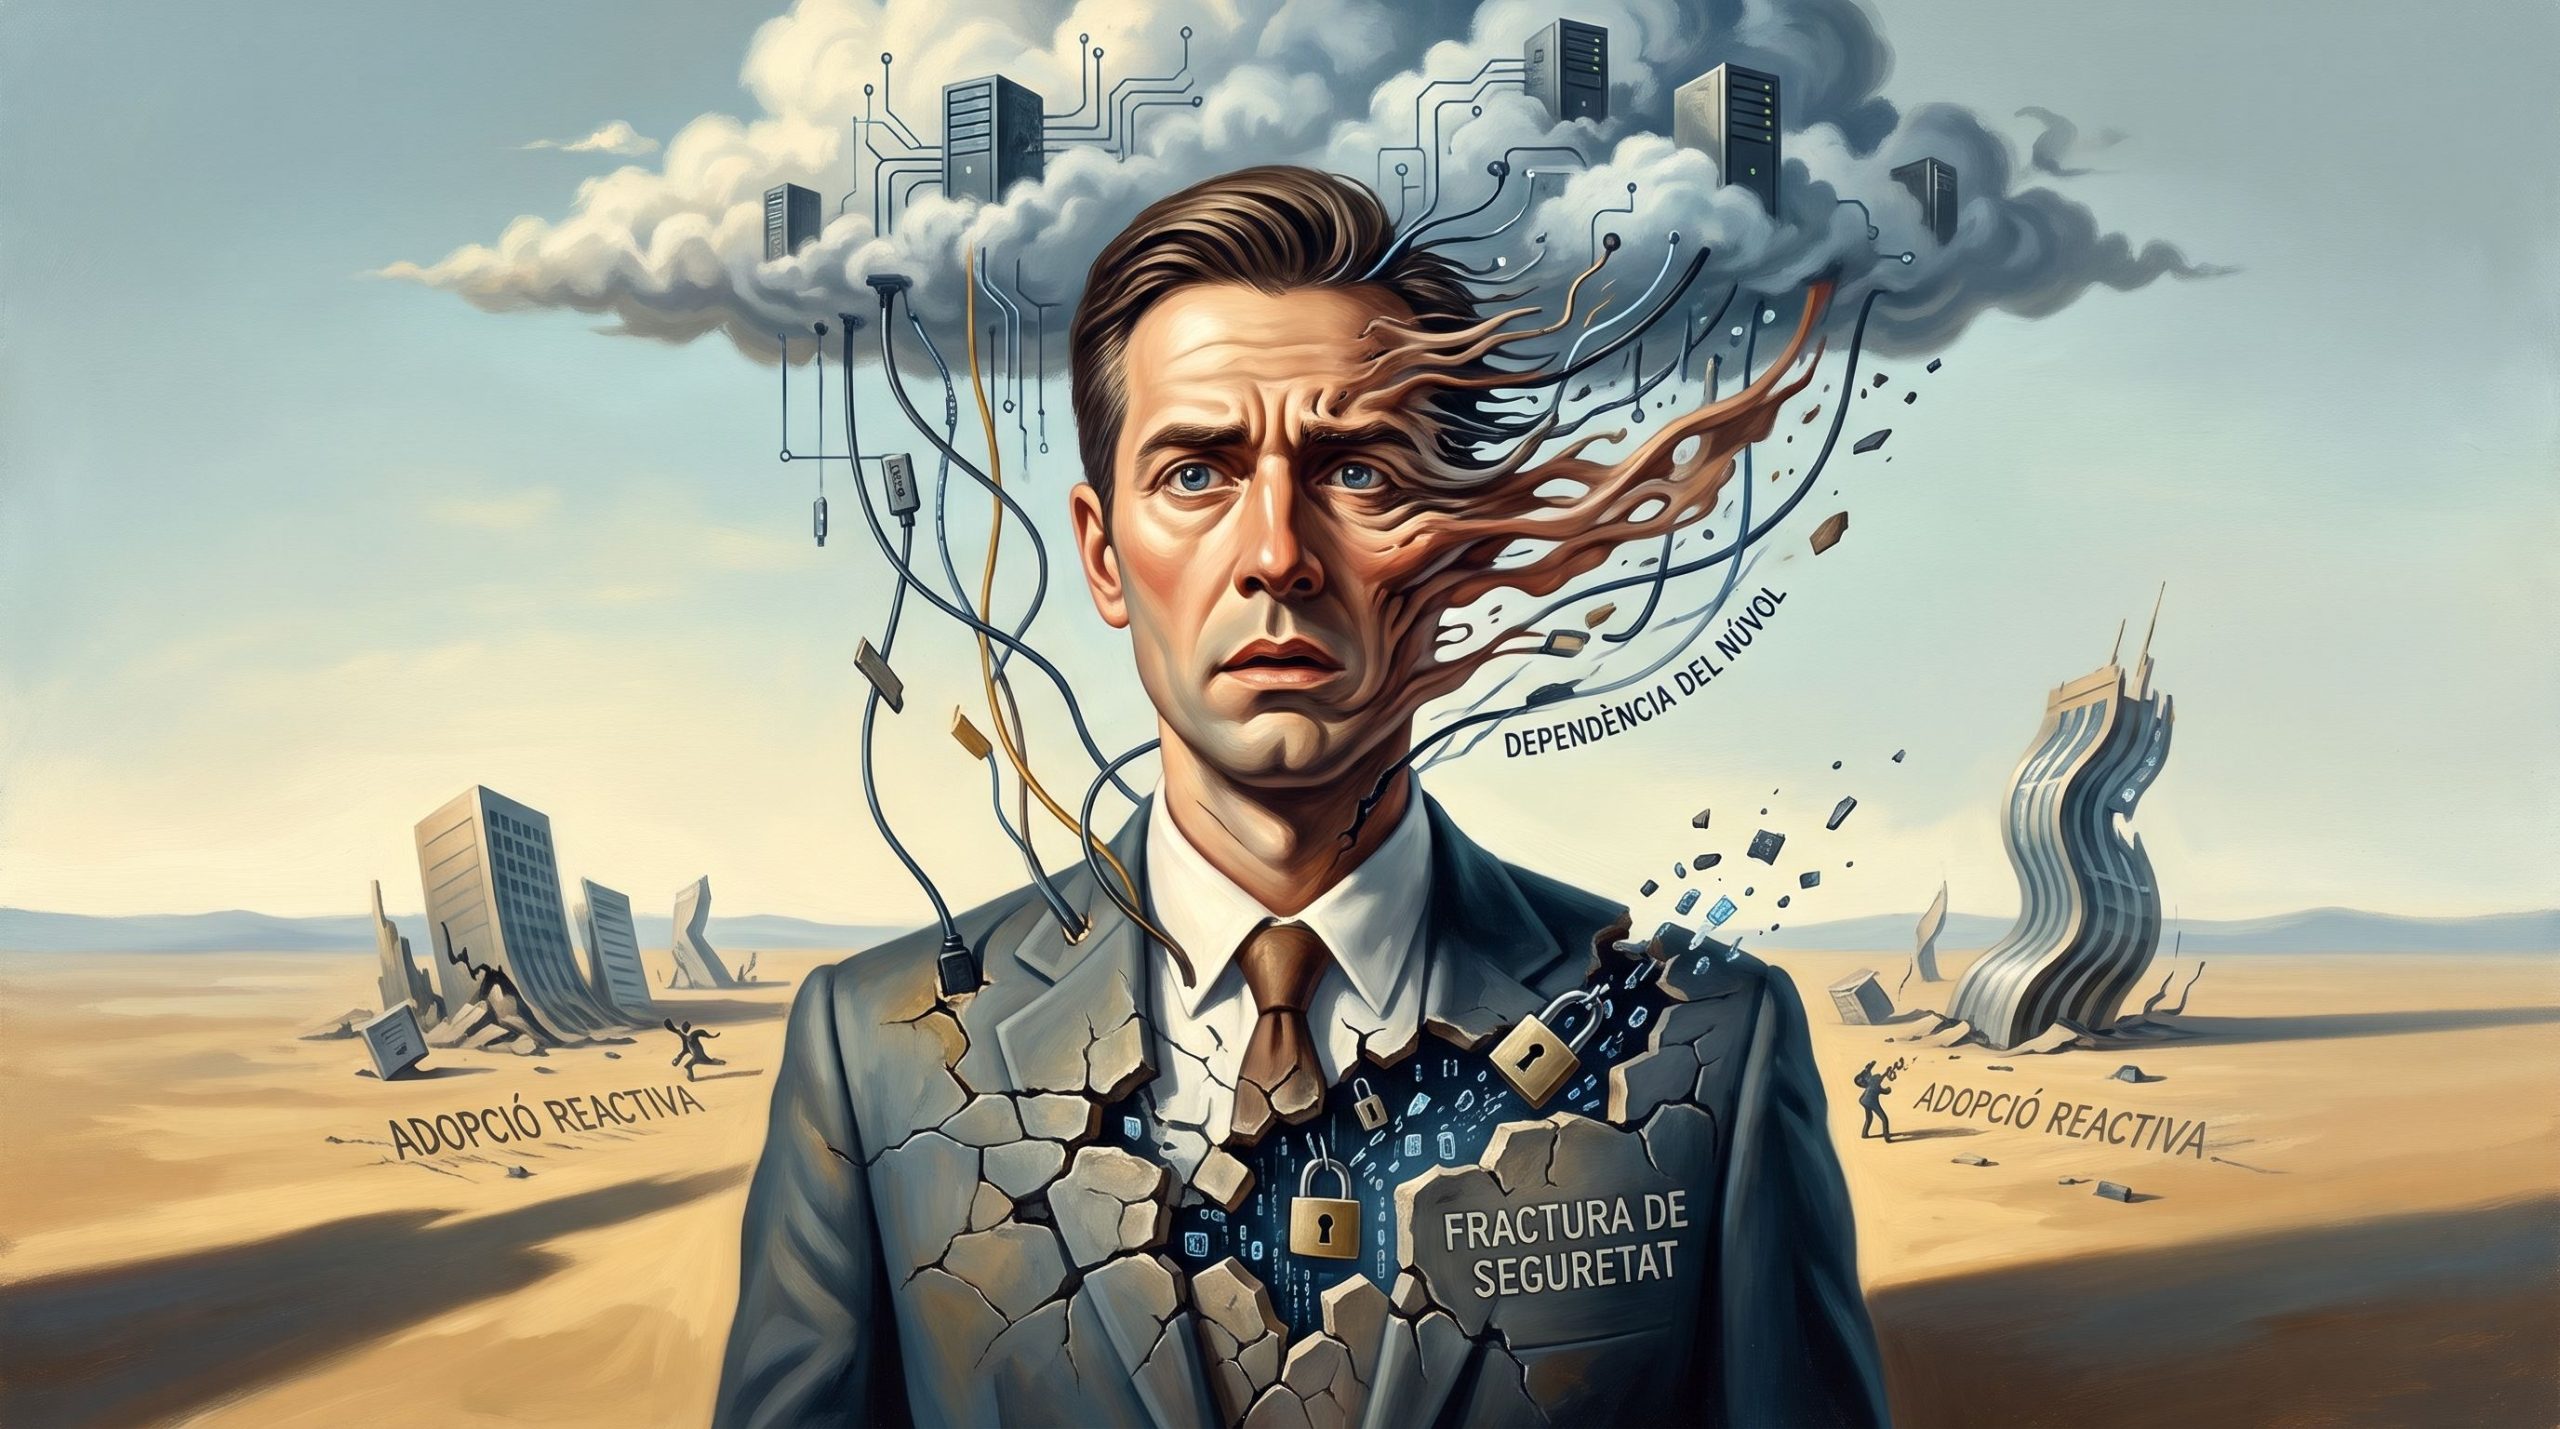
La situació actual: Adopció reactiva, dependència del núvol i fractura de seguretat
La immensa majoria de les organitzacions han integrat la intel·ligència artificial de forma reactiva, recolzant-se gairebé exclusivament en models fundacionals allotjats al núvol (com OpenAI, Microsoft Copilot o Google Cloud). Aquesta dinàmica resol la urgència de pujar a l'onada tecnològica, però ha creat escletxes crítiques de seguretat i sobirania:
-
Proliferació de la Shadow AI: Els empleats introdueixen informació interna en serveis públics gratuïts o de subscripció bàsica per accelerar la feina diària. Això exposa propietats intel·lectuals, codi font propietari, dades financeres i informació personal (PII) a servidors de tercers sense traçabilitat ni control de retenció.
-
Vector d'atac ampliat i exfiltració: L'ús d'APIs externes i connectors cloud introdueix vectors de vulnerabilitat com la injecció de comandes (prompt injection), l'enverinament de dades en fluxos RAG (Retrieval-Augmented Generation) externs i l'exposició a bretxes de seguretat en la cadena de subministrament de proveïdors tercers.
-
Dependència estructural d'internet: En subordinar les operacions a serveis al núvol, les organitzacions perden capacitat d'operació autònoma davant caigudes de xarxa, atacs DDoS a gran escala o talls d'infraestructura global.
-
Pèrdua de sobirania de la dada i Vendor Lock-in: La dependència de plataformes privades genera costos recurrents creixents per volum d'ús (tokens) i limita el compliment estricte de marcs reguladors com el RGPD, la Directiva NIS2 o l'AI Act europeu.
Comparativa d'arquitectures: Cloud vs. Local
| Dimensió | Model Predominant Actual (IA Cloud) | Model de Futur Resilient (IA Local / Soberana) |
| Perímetre de seguretat | Obert a l'exterior; trànsit constant de dades sensibles a través d'APIs. | Tancat (air-gapped o xarxa interna); les dades mai surten de la infraestructura local. |
| Vector d'atac | Exposat a atacs man-in-the-middle, fuites en proveïdors i accés no autoritzat. | Vector d'atac mínim; l'accés físic i de xarxa local determina qui interacciona amb el model. |
| Latència i dependència | Condicionada a la xarxa, amplada de banda i disponibilitat del servidor remot. | Latència predictible, inferència en temps real i disponibilitat del 100% offline. |
| Costos | Variables i recurrents basats en consum de tokens i subscripcions SaaS. | Cost d'inversió inicial (Capex) en maquinari (GPUs/NPUs) amortitzable i costos operatius estables. |
| Compliment normatiu | Complex pel trasllat i processament de dades en regions externes. | Compliment simplificat per disseny (privacy-by-design) i traçabilitat total. |
El futur de la convivència amb la IA: L'arquitectura Local-First
La convivència corporativa sostenible amb la intel·ligència artificial no passa per prohibir la tecnologia ni per delegar-la cegament en gegants tecnològics, sinó per construir entorns híbrids on la IA local sigui el nucli operatiu per defecte.
1. Desplegament de models petits i especialitzats (SLMs)
L'evolució dels models de llenguatge petits (Small Language Models) i de codi obert permet executar tasques altament precises en equips locals amb maquinari assequible. En comptes de mantenir un model gegant i genèric al núvol per a qualsevol tasca, l'empresa opera múltiples models compactes quantitzats, cadascun especialitzat en una àrea (desenvolupament, anàlisi documental, atenció al client intern o gestió de processos).
2. Aïllament i entorns Air-Gapped
Per a processos de decisions financeres, patents industrials, operacions de ciberdefensa i tractament de dades personals, els models operen en servidors locals completament desconnectats d'internet exterior. Les consultes, la indexació vectorial (RAG intern) i la generació de respostes s'executen íntegrament dins la xarxa local corporativa (LAN/VLAN aïllada), eliminant d'arrel la possibilitat de filtracions remotes.
3. Governança escalonada (Model Híbrid Transparent)
El futur no és exclusivament blanc o negre, sinó una estratègia per capes:
Capa local (Base crítica): El 80-90% de les tasques ordinàries i tota la informació confidencial es processen en la infraestructura local.
Capa de depuració i anonimització: Si es requereix la potència d'un model extern per a una tasca no crítica, un filtre local s'encarrega d'ofuscar i eliminar qualsevol dada identificable abans de transmetre la consulta.
Capa externa controlada: Només s'hi envia informació pública o dades de consulta genèrica que no comprometin l'organització.
4. Agents autònoms locals i cultura operativa
La convivència real transforma la IA d'un simple "xatbot" a una capa d'automatització integrada en els sistemes corporatius (ERP, CRM, bases de dades). Els agents locals tenen permisos delimitats per rol, auditories en temps real de les seves accions i supervisió humana directa (human-in-the-loop). L'empleat interactua amb la intel·ligència com amb un assistent col·laboratiu intern, amb la certesa que cap reflexió o dada compartida acabarà alimentant models públics ni estarà exposada a atacs externs.